Domain gigo.de kaufen?
Wir ziehen mit dem Projekt
gigo.de um.
Sind Sie am Kauf der Domain
gigo.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gigo.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Wohlfahrtseffekte von Informationen. Eine ökonomische Analyse der Bewertungsproblematik von Informationen für Konsumenten, Taschenbuch von Anonymous,Wohlfahrtseffekte Von Informationen. Eine Ökonomische Analyse Der Bewertungsproblematik Von Informationen Für Konsumenten, Taschenbuch Von Anonymous, Grin, 978-3-346-26147-2, Seitenanzahl: 5627,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man eine effektive Analyse von Daten oder Informationen durchführen?
Um eine effektive Analyse von Daten oder Informationen durchzuführen, ist es wichtig, zuerst klare Ziele und Fragestellungen zu definieren. Anschließend sollten relevante Datenquellen identifiziert und die Daten gesammelt werden. Schließlich können verschiedene Analysetechniken wie statistische Auswertungen oder Data Mining angewendet werden, um Muster und Erkenntnisse zu gewinnen. **
-
Welche Vorteile bieten strukturierte Daten für die Organisation und Analyse von Informationen?
Strukturierte Daten ermöglichen eine einheitliche und organisierte Darstellung von Informationen, was die Suche und Analyse erleichtert. Sie ermöglichen eine effiziente Verarbeitung großer Datenmengen und die Automatisierung von Prozessen. Durch die klare Struktur können Trends und Muster leichter erkannt und genutzt werden. **

Sind Fehler in meiner Französisch-Analyse?
Um diese Frage zu beantworten, müsste ich die Französisch-Analyse sehen und überprüfen. Ohne weitere Informationen kann ich keine genaue Aussage darüber treffen, ob Fehler vorhanden sind oder nicht. Es ist jedoch immer ratsam, eine zweite Meinung einzuholen, um sicherzustellen, dass die Analyse korrekt ist. **
Wie kann man mithilfe der Analyse von Daten und Informationen fundierte Entscheidungen treffen?
Durch die Analyse von Daten und Informationen können Trends und Muster identifiziert werden, die bei der Entscheidungsfindung helfen. Durch die Verwendung von Daten können Risiken besser eingeschätzt und Chancen erkannt werden. Fundierte Entscheidungen basieren auf Fakten und Zahlen, die durch eine gründliche Analyse gewonnen wurden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Tin: Linke Daten, Rechte DatenLinke Daten, Rechte Daten , Warum wir nur das sehen, was wir sehen wollen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220402, Produktform: Leinen, Autoren: Fischer, Tin, Seitenzahl/Blattzahl: 240, Themenüberschrift: BUSINESS & ECONOMICS / Statistics, Keyword: Statistiken; Gefühlte Wahrheit; Wahrheit; Fake News; Gesundheit; Gesellschaft; Grüne; Umwelt; Klima; Wirtschaft; Geld; Politik; Mario Mensch; Wirtschaftsstatistik; Statistik; Einwanderung, Fachschema: Analyse / Datenanalyse~Datenanalyse~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung~Umwelt / Politik, Wirtschaft, Planung~Ökonometrie~Statistik / Wirtschaftsstatistik~Wirtschaftsstatistik, Fachkategorie: Datenanalyse, allgemein~Sozialforschung und -statistik~Grüne Politik / Ökopolitik / Umweltschutz~Ökonometrie und Wirtschaftsstatistik~Wahrscheinlichkeitsrechnung und Statistik, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Migration, Einwanderung und Auswanderung, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 215, Breite: 144, Höhe: 26, Gewicht: 402, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267813525,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Wohlfahrtseffekte von Informationen. Eine ökonomische Analyse der Bewertungsproblematik von Informationen für Konsumenten, Taschenbuch von Anonymous,Wohlfahrtseffekte Von Informationen. Eine Ökonomische Analyse Der Bewertungsproblematik Von Informationen Für Konsumenten, Taschenbuch Von Anonymous, Grin, 978-3-346-26147-2, Seitenanzahl: 5627,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
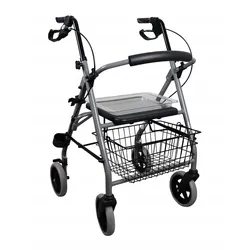
Drive Medical Gigo 2G Leichtgewicht RollatorSo hilft der Rollator Leichtgewicht Drive Medical Gigo 2G: Der Leichtgewicht-Rollator Gigo aus dem Hause Drive Medical ist genau die richtige Wahl für Sie, wenn: Sie einen Rollator mit einer besonders tiefen Sitzfläche und einem Rückenpolster für mehr Komfort suchen. Sie eine robuste Rahmenkonstruktion bevorzugen, die dennoch nicht zu schwer ist. Sie einen vollausgestatteten Rollator mit viel Zubehör erhalten möchten. Ein echter Allrounder - Ihr Rollator mit viel Zubehör für zu Hause und unterwegs! Der Leichtgewichtrollator Gigo ist dank seines geringen Gewichtes äuÃerst flexibel und erhöht so Ihre Mobilität, sowohl im Innen- als auch AuÃenbereich. Zu einer echten Hilfe wird der Gigo auÃerdem aufgrund seiner komfortablen Ausstattung und des praktischen Rollator Zubehörs. Wenn Sie Ihre Gehhilfe zu Hause nutzen und somit selbstständig bleiben möchten, werden Sie das Rollator Tablett sicher schnell schätzen lernen. Ein Transportieren innerhalb verschiedener Räume stellt mit dem mitgelieferten Tablett kein Problem mehr dar. Dank der erhöhten Ränder des Tabletts bleibt alles an Ort und Stelle, Gläser und Teller können Sie so sicher transportieren. Vom Gehwagen in der Wohnung zum Outdoor-Rollator: Aber auch drauÃen macht der Gehwagen mit Sitz eine gute Figur. Auch hier transportieren Sie Gegenstände oder gar den kleinen Einkauf ganz bequem im Einkaufskorb, den Sie mit bis zu 5 kg beladen können. Auch einen Stockhalter zum transportieren Ihres Gehstockes haben Sie mit dem Rollator Gigo 2G immer stets dabei. Die extratiefe Sitzfläche mit gepolstertem Rückenbügel garantiert Ihnen bequemes Sitzen und leichtes Aufstehen, während feststellbare Bremsen Sie vor dem Wegrollen bewahren, wenn Sie unterwegs mal eine Pause einlegen möchten. Der anpassungsfähige Rollator besitzt ergonomische Handgriffe, die Sie Höhe und Winkel stufenlos verstellen können. So können Sie diese Ihrer Bedürfnisse anpassen und schonen Ihre Handgelenke auch bei längeren Ausflügen. Ist der Rollator zusammenklappbar? Für schnelles und sicheres Zusammenklappen sorgt der Faltmechanismus, den Sie mit nur einer Hand betätigen können. Nach dem Zusammenfalten bleibt das Rollator-Leichtgewicht trotzdem sicher stehen. So können Sie dieses platzsparend verstauen oder bequem auf Reisen mitnehmen. Vorteile des Gigo Leichtgewicht Rollators zum Standard Rollator: Der Leichtgewicht-Rollator Gigo 2G besteht aus rostfreiem Aluminium und wiegt somit nur acht Kilogramm (inkl. Zubehör). Somit ist dieser leichter als Standardrollatoren und verschafft Ihnen in der Handhabung eine deutliche Kraftersparnis. Trotz seines geringen Gewichtes bietet er eine maximale Belastbarkeit von bis zu 120 Kilogramm. Die Basisausstattung im Ãberblick: Einkaufskorb Tablett für die Benutzung Zu Hause Ergonomische Handgriffe Abnehm- und klappbare Rückenstütze Stockhalter Ankipphilfe Einsatzgebiete des Standard Rollators Gigo: Der Gigo eignet sich für die Nutzung in folgenden Bereiche besonders gut: Gesundheitsbereich: Seniorenheime, Kliniken, Pflege- und Rehaeinrichtungen Privatbereich: Indoor und Outdoor Informationen zur allgemeinen Produktsicherheit Drive Medical GmbH & Co. KG, Leutkircher StraÃe 44, 88316 Isny/Allgäu Telefon: +49 7562 9724 â 0, E-Mail: info@drivemedical.de, Website: https://drivedevilbiss.com Technische Details:140,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine effektive Analyse von Daten oder Informationen durchführen?
Um eine effektive Analyse von Daten oder Informationen durchzuführen, ist es wichtig, zuerst klare Ziele und Fragestellungen zu definieren. Anschließend sollten relevante Datenquellen identifiziert und die Daten gesammelt werden. Schließlich können verschiedene Analysetechniken wie statistische Auswertungen oder Data Mining angewendet werden, um Muster und Erkenntnisse zu gewinnen. **
-
Welche Vorteile bieten strukturierte Daten für die Organisation und Analyse von Informationen?
Strukturierte Daten ermöglichen eine einheitliche und organisierte Darstellung von Informationen, was die Suche und Analyse erleichtert. Sie ermöglichen eine effiziente Verarbeitung großer Datenmengen und die Automatisierung von Prozessen. Durch die klare Struktur können Trends und Muster leichter erkannt und genutzt werden. **
-
Sind Fehler in meiner Französisch-Analyse?
Um diese Frage zu beantworten, müsste ich die Französisch-Analyse sehen und überprüfen. Ohne weitere Informationen kann ich keine genaue Aussage darüber treffen, ob Fehler vorhanden sind oder nicht. Es ist jedoch immer ratsam, eine zweite Meinung einzuholen, um sicherzustellen, dass die Analyse korrekt ist. **
-
Wie kann man mithilfe der Analyse von Daten und Informationen fundierte Entscheidungen treffen?
Durch die Analyse von Daten und Informationen können Trends und Muster identifiziert werden, die bei der Entscheidungsfindung helfen. Durch die Verwendung von Daten können Risiken besser eingeschätzt und Chancen erkannt werden. Fundierte Entscheidungen basieren auf Fakten und Zahlen, die durch eine gründliche Analyse gewonnen wurden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.